

 Deutsch
 English
 Español
 Français
 Nederlands
 Português


 Teilen



Cyberangriffe erhöhten in der Nacht zum 2. November 2026 in mindestens zehn europäischen Ländern die Temperaturen von Supermarkt-Gefrierschränken. Händler von Estland und Schweden bis Portugal und Italien mussten verdorbene Lebensmittel entsorgen. Dieselbe Welle traf britische Fleischverarbeiter; das National Cyber Security Centre (NCSC) arbeitete über Nacht mit betroffenen Firmen und bewertete die nationale Wirkung als minimal. Experten sehen begrenzte Vorfälle, aber mögliche Vorboten einer breiteren Bedrohung für Kühlkette und Lebensmittelinfrastruktur.
So funktionierten die Gefrierschrank-Angriffe
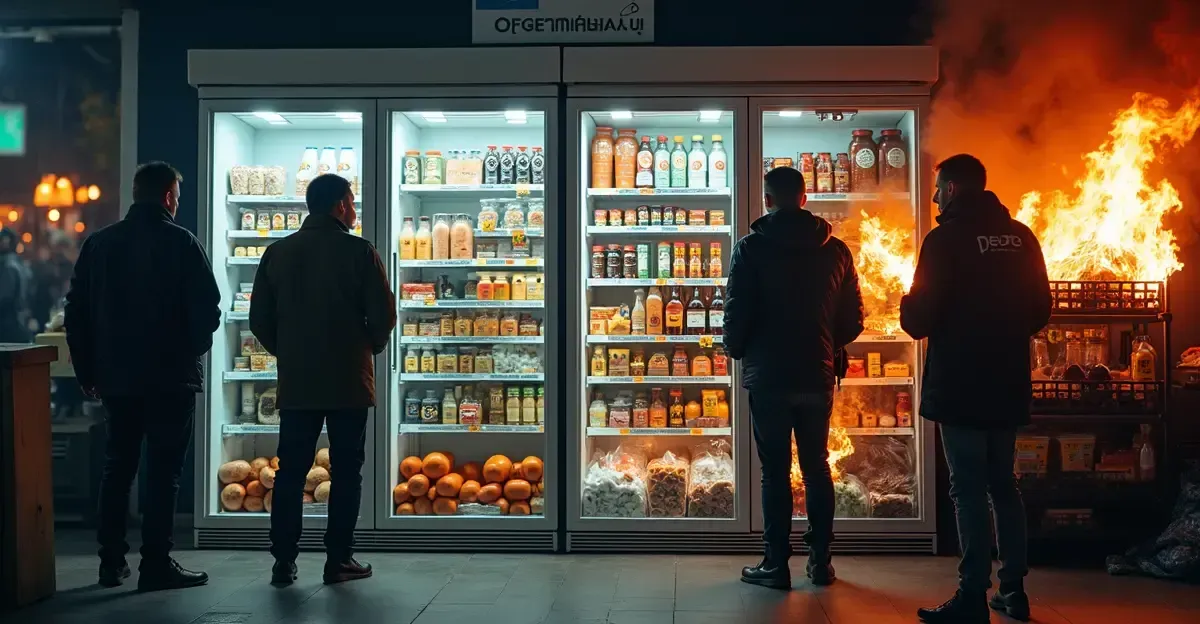
Die Hacker stahlen keine Daten und forderten kein Lösegeld. Sie griffen internetexponierte Kühlregler – viele von Danfoss und Copeland – und zwangen Heizelemente in einen Dauer-Abtauzyklus. Der Abtaumodus, normalerweise nur kurz aktiv, hob die Innentemperatur auf bis zu 50 °C, in britischen Einheiten teils auf 100 °C. Schwachstellen waren ungepatchte Alt-Firmware, Standardpasswörter wie „admin“ und direkt am Internet hängende Regler. Forscher mit Honeypot-Reglern von Danfoss registrierten 256 Angriffsversuche aus 91 Quellen; die Infrastruktur überschnitt sich mit Netzwerken, die früher russischen Operationen zugeordnet wurden. Die Fälle zeigen alte Schwächen in der Sicherheit operationeller Technologien im Lebensmittelsektor.
Zeitlinie und geografische Ausbreitung
Der erste große Vorfall traf am 11.–12. Oktober 2026 hunderte französische Supermärkte; Lebensmittel im Wert von zig Millionen Euro verdarben, teils kam es zu Bränden und Wasserschäden. Eine zweite, breitere Welle folgte in der Nacht zum 2. November in Belgien, Luxemburg, Schweden, Irland, den Niederlanden, Estland, Finnland, Portugal, Italien, Rumänien und Deutschland. Ahold Delhaize meldete rund 40 betroffene Delhaize-Märkte in Belgien und Luxemburg und warnte vor bis zu 250 Mio. € Umsatzverlust im Quartal. Auch ICA, Coop, Carrefour, Intermarché und Musgrave meldeten Störungen. Das Muster ähnelt einem kleineren Kühlausfall auf US-Militärbasen, der nun als Hack gilt. Die Welle verschärft die Prüfung der Störung der EU-Kühlkette und ihrer Resilienz.
Betroffene Länder und Händler
- Frankreich: rund 700 Märkte im Oktober, darunter Intermarché und Carrefour.
- Belgien/Luxemburg: etwa 40 Delhaize-Märkte.
- Schweden, Irland, Niederlande, Estland, Finnland, Portugal, Italien, Rumänien, Deutschland: ICA, Coop, Musgrave, Carrefour und weitere Ketten.
Britische Fleischverarbeiter und die NCSC-Reaktion
Der British Association of Independent Meat Suppliers zufolge wurden einige der über 300 Mitglieder als „Kollateralschaden“ getroffen. Bei zwei Mitgliedern begannen Kühlschränke abzutauen; ein drittes meldete Kühleinheiten mit 100 °C, doch die Geräte waren leer, sodass kein Fleisch verdarb. Der Londoner Großhändler Langridge Organic stoppte einen Angriff, indem er sechs seiner zehn Copeland-gesteuerten Kühlschränke vom Internet trennte. Das NCSC kannte „ein paar Fälle“ ausgenutzter vulnerabler Technik im UK und alarmierte über Nacht Dutzende möglicherweise betroffene Organisationen; die nationale Wirkung sei minimal. NCSC-Chef Richard Horne sprach von jahrzehntelanger Unterinvestition in operationelle Technik und warnte, alternde, ungepatchte, internetverbundene Systeme seien leichte Ziele – besonders mit KI-Unterstützung. Die Reaktion befeuert die Debatte über Cyberverteidigung kritischer Infrastruktur im Vereinigten Königreich, Finanzierung und Regulierung.
Warum Experten von Vorboten einer breiteren Bedrohung sprechen
Keine Gruppe bekannte sich oder forderte Lösegeld. Frankreich beschuldigt die Islamischen Revolutionsgarden Irans und Shahid Kaveh; Italien nannte Spezialisten mit Verbindungen zu Iran, China und Russland. Forscher mit gefälschten Danfoss-Reglern fanden Überschneidungen mit früher russischen Operationen zugeordneter Infrastruktur. Der wirkungsarme, aber sichtbare Sabotageakt könnte ein Testlauf oder Signal sein. Das sind die Vorberge einer breiteren Cyberbedrohung, sagte ein Analyst dem Guardian und warnte, Verteilzentren, Krankenhäuser und andere temperaturabhängige Systeme könnten folgen. Das passt zu Warnungen vor staatlich unterstützten Cyberangriffen 2026 auf zivile Infrastruktur.
FAQ: Gefrierschrank-Angriffe und Kühlketten-Sicherheit
Was geschah bei den europäischen Supermarkt-Gefrierschrank-Angriffen?
Hacker griffen internetverbundene Kühlregler fern und erzwangen Abtauzyklen. In mindestens zehn Ländern stiegen Temperaturen auf bis zu 50 °C; Lebensmittel verdarben.
Wie erhöhten die Angreifer die Temperaturen?
Sie nutzten ungepatchte Alt-Regler, Standardpasswörter und direkte Internetexposition, um Heizelemente dauerhaft in den Abtaumodus statt Kühlmodus zu schalten.
Waren britische Supermärkte direkt betroffen?
Keine große britische Supermarktkette wurde direkt getroffen. Einige Fleischverarbeiter und ein Londoner Großhändler waren „Kollateral“; leere Einheiten verhinderten Fleischverlust. Das NCSC bewertete die nationale Wirkung als minimal.
Warum sehen Experten eine breitere Bedrohung?
Die Angriffe verursachten sichtbare Störungen ohne Lösegeld oder Bekennerschreiben – möglicherweise ein Testlauf gegen kritische Infrastruktur wie Lebensmittelverteilung und Krankenhäuser.
Wie können Lebensmittelbetriebe Kühlsysteme schützen?
Patches einspielen, Standardzugänge entfernen, Kühlsteuerungen vom öffentlichen Internet trennen, Offline-Backups nutzen und ungewöhnliche Abtaubefehle überwachen. Die Cybersicherheit der Lebensmittelversorgungskette muss dringend gestärkt werden.
Fazit
Das NCSC drängt Lebensmittelbetriebe, alternde internetverbundene Systeme zu aktualisieren und zu sichern – mit automatischen Updates, Offline-Backups und Passkeys. Da Angreifer zunehmend KI nutzen, um Schwachstellen zu finden, könnten die Supermarkt-Gefrierschrank-Angriffe weniger als Lebensmittelverlust denn als frühe Warnung für kritische Infrastruktur weltweit in Erinnerung bleiben.
Follow Discussion