


 Deutsch
 English
 Español
 Français
 Nederlands
 Português


 Delen





Duitse supermarktketens Edeka, CAP en REWE bevestigden op 3 november 2026 dat hackers hun koel- en vriessystemen hadden overgenomen, waardoor personeel grote hoeveelheden ontdooid voedsel moest weggooien. De zaak betekent een scherpe escalatie van een Europese cyberaanval op de koudeketen, na vergelijkbare verstoringen in Frankrijk, België, Zweden, Ierland, Nederland en andere landen.
Wat gebeurde: Duitse supermarkten getroffen door koelhack
Rond middernacht op zondag 2 november werden de koelunits van een Edeka-filiaal in Reisbach (Beieren) op afstand op 50°C gezet; een REWE-winkel in Raesfeld (Noordrijn-Westfalen) onderging hetzelfde lot. Een Edeka-markt in Lilienthal meldde 70°C bij de verse afdeling en 30°C in koelcellen, waardoor een hele container voedsel werd weggegooid. Ook CAP-Märkte in Wuppertal en Wetter-Volmarstein waren getroffen. De politie in Oldenburg en Landshut is onderzoeken gestart naar datasabotage en gegevenswijziging.
De aanvallen lijken op de Franse supermarkthack van oktober die op 11–12 oktober tot 700 winkels trof, en de tweede Europese golf die in de nacht van 2 november België, Zweden, Ierland, Luxemburg, Estland, Finland, Portugal en Nederland trof.
Hoe hackers de koelsystemen overnamen
Kwetsbare internetcontrollers
De getroffen apparaten zijn kleine internetboxen waarmee installateurs vriezers en koelcellen op afstand monitoren. Meestal ging het om apparatuur van Danfoss of Copeland. Danfoss bevestigde betrokkenheid en wees op verouderde software zonder updates. Onderzoekers waarschuwden eerder dat Danfoss AK-SM800- en AK-SC355-controllers en Copeland/Dixell XWEB-apparaten via internet bereikbaar waren met zwakke standaardwachtwoorden.
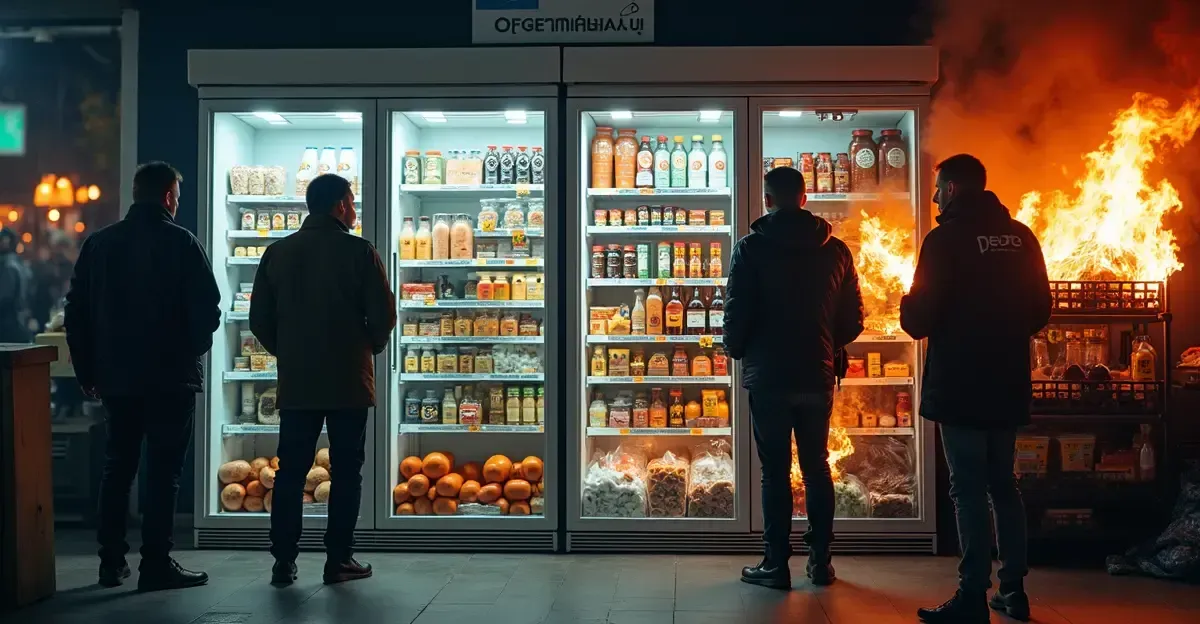
Door commando's naar deze controllers te sturen, veroorzaakten aanvallers dooicycli met extreme temperatuursetpoints. In sommige Franse winkels liep de temperatuur op tot 50–95°C, waardoor apparatuur smolt en in minstens één geval brand ontstond. Het gevolg: bedorven voedsel, financiële verliezen en operationele verstoring. Winkels kregen het advies koelsystemen los te koppelen van het openbare internet en alleen via een beveiligd netwerk te verbinden.
Waarom sabotage wordt vermoed
Geen groep heeft de verantwoordelijkheid opgeëist en er zijn geen losgeldeisen gesteld. Deskundigen vermoeden daarom sabotage in plaats van afpersing. Mogelijke daders variëren van staatsgebonden groepen tot een lone-wolf hacker, aldus Europese veiligheidsanalisten. De gerichte aanval op voedselketens in plaats van financieel gewin heeft EU-functionarissen verontrust.
Tijdlijn van de Europese koudeketenaanvallen
- 11–12 oktober 2026: Tot 700 Franse supermarkten getroffen, waaronder Intermarché, Netto, Carrefour en Monoprix.
- 2 november 2026: Tweede golf treft België, Zweden, Ierland, Luxemburg, Estland, Finland, Portugal en Nederland; meer dan 100 winkels getroffen.
- 3 november 2026: Duitse supermarkten Edeka, CAP en REWE bevestigen dat hun koelsystemen zijn gecompromitteerd.
Impact en officiële reactie
EU-landbouwcommissaris Christophe Hansen noemde de aanvallen "een bewuste poging om onze voedselketen te verstoren en het vertrouwen van consumenten te ondermijnen." EU-agentschappen hielden spoedoverleg, terwijl Italië inlichtingendiensten en cyberexperts bijeenriep. Het hoofd van het Italiaanse cybersecurityagentschap benadrukte dat "tijdige informatie-uitwisseling essentieel is om cyberaanvallen te voorkomen en erop te reageren."
De Europese Commissie richt zich nu op weerbaarheid van de voedselketen en dringt er bij winkels en logistieke operators op aan hun voorbereidingsplannen te herzien. Hoewel de EU-voedselzekerheid niet direct in gevaar is, hebben de incidenten tot veel voedselverspilling en tastbare bedrijfsschade geleid; een Belgische slager verloor naar schatting €15.000 aan vlees.
FAQ: Cyberaanval op Duitse supermarkten
Welke Duitse supermarkten waren getroffen?
Edeka, CAP en REWE bevestigden dat hun koelsystemen waren gecompromitteerd. Minstens twee Edeka-winkels, een REWE-markt en twee CAP-Märkte werden getroffen, met temperaturen tot 70°C.
Hoe namen hackers de koelsystemen over?
Hackers misbruikten internetgekoppelde koelcontrollers van Danfoss en Copeland. Veel apparaten draaiden verouderde software, gebruikten standaardwachtwoorden of stonden zonder goede beveiliging direct open op internet.
Wie is verantwoordelijk voor de supermarkthacks?
Niemand heeft de verantwoordelijkheid opgeëist. Omdat er geen losgeld is geëist, vermoeden onderzoekers sabotage. Europese autoriteiten hebben de aanvallen niet publiekelijk aan een specifieke actor toegeschreven.
Wat moeten winkels doen om koelsystemen te beschermen?
Danfoss en Copeland adviseren supermarkten koel- en vriessystemen los te koppelen van het openbare internet en alleen via een beveiligd netwerk te verbinden. Firmware-updates toepassen en standaardwachtwoorden wijzigen zijn cruciaal.
Follow Discussion